OAuth2 Client Credentials: Otentikasi Mesin-ke-Mesin
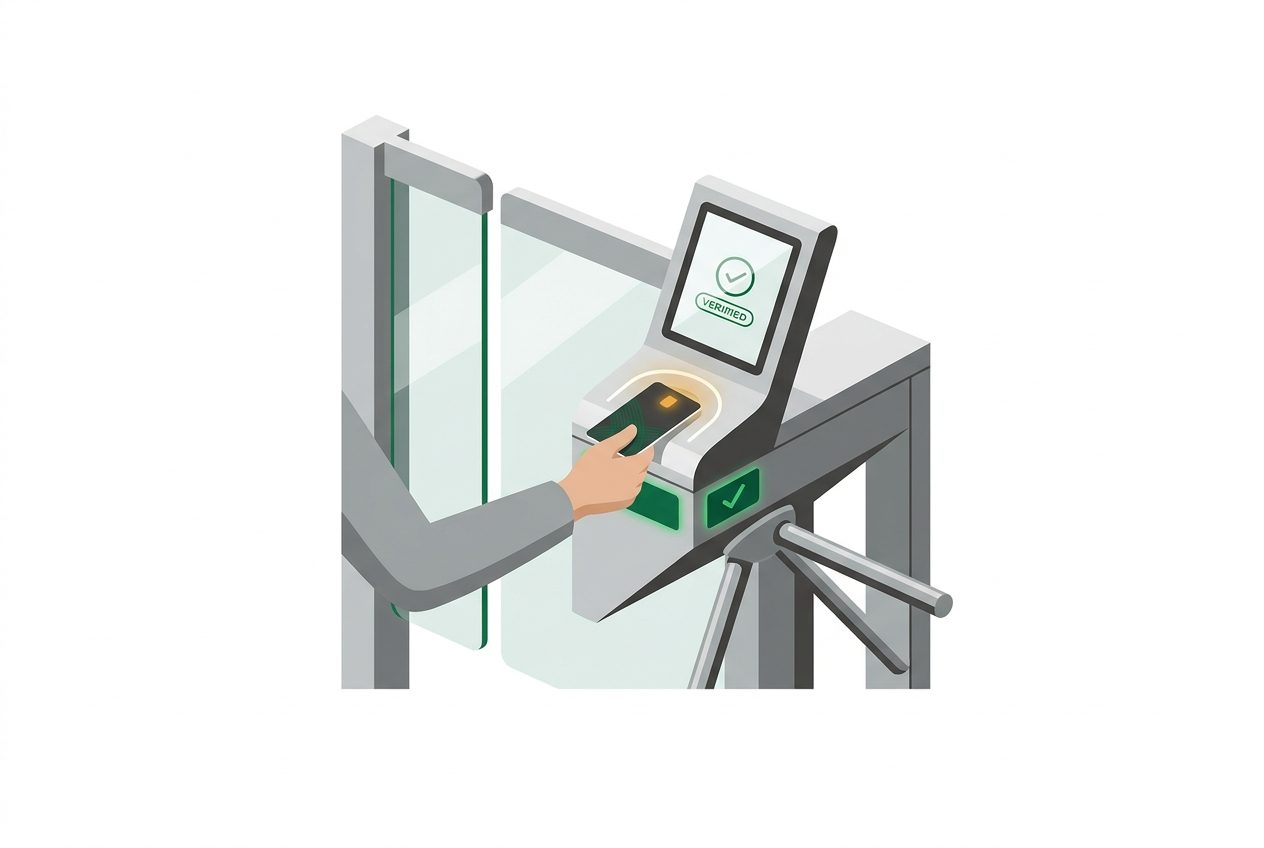
Banyak integrasi adalah mesin-ke-mesin: layanan A memanggil layanan B tanpa pengguna di belakangnya. Alur OAuth2 client credentials dirancang untuk ini — bukan password pengguna, melainkan identitas mesin.
Identitas, bukan pengguna
Client credentials memberi layanan identitas sendiri (client ID + secret, atau asertion). Token akses diterbitkan untuk client, bukan pengguna. Ini cocok untuk integrasi backend yang tidak melibatkan manusia.
Secret yang terkelola
Client secret adalah kredensial — kelola seperti API key: vault, rotasi, scope minimum. Jangan tersebar di environment file. Bila bocor, satu pihak dapat menyamar sebagai layanan Anda.
Token berumur pendek
Token akses berumur pendek, dapat diperbarui. Jangan simpan token lama di memori dan kirim terus — perbarui saat kedaluwarsa. Token pendek membatasi kerusakan bila token bocor; simpan dan rotasi dengan benar.